Web3 安全指南:如何預防錢包被惡意多簽的風險
在本指南中,我們以TRON錢包為例,解釋了多簽釣魚詐騙的概念、多簽系統的運作機制、駭客常用的手段以及防止錢包被惡意配置為多簽設定的策略。
在 Web3安全指南中,我們討論了下載或購買錢包時的風險,如何找到官方網站、驗證錢包的真實性以及私鑰/助記詞洩露的危險。 「非我的私鑰,非我的幣」強調了控制私鑰的重要性。
然而,即使擁有私鑰或助記詞,也不能保證對資產的控制權,例如當錢包被惡意多簽設定時就會這樣。
MistTrack的被盜資金報告表明,一些用戶發現他們的錢包中有資金,但由於惡意的多簽配置,無法進行轉帳。在本指南中,我們以TRON錢包為例,解釋了多簽釣魚詐騙的概念、多簽系統的運作機制、駭客常用的手段以及防止錢包被惡意配置為多簽設定的策略。
多方簽章機制
多方簽名(multisig)機制旨在透過允許多個用戶共同管理和控制數位資產錢包的訪問,從而增強錢包的安全性。這種設定意味著即使一些管理者遺失或洩漏了私鑰/助記詞,錢包中的資產仍然可能是安全的。
TRON的多簽名系統包括三個不同的權限等級:Owner(擁有者)、Witness(見證者)和Active(活動者),每個等級都有特定的功能和用途。
擁有者權限:
擁有最高的權限級別,能夠執行所有合約和操作。
只有擁有者可以修改其他權限,包括新增或刪除簽署者。
新建立的帳戶預設被指派為擁有者權限。
見證者權限:
主要與超級代表相關,此權限允許帳戶參與超級代表的選舉和投票過程,並管理相關操作。
活動者權限:
用於日常操作,如轉帳和智能合約執行。擁有者可以設定和修改這些權限,通常會將其指派給需要執行特定任務的帳戶。活動者權限涵蓋了一系列授權操作,如TRX轉帳和資產質押。 如前所述,新帳戶的地址預設會自動獲得擁有者權限(最高等級)。擁有者可以調整帳戶的權限結構,決定哪些位址取得權限、權限的權重、設定閾值。閾值決定了執行特定操作所需的簽章權重。例如,如果閾值設定為2,而三個授權地址的權重均為1,則至少需要兩個簽署者的批准才能執行操作。
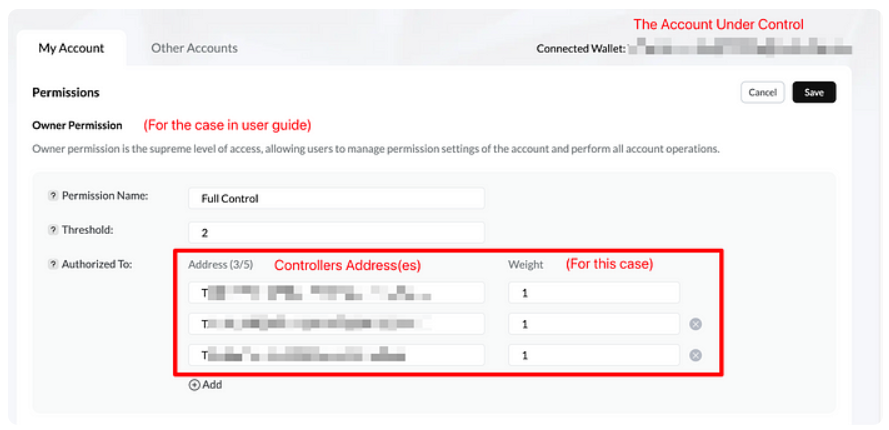
恶意多签过程
當駭客取得了使用者的私鑰或助記詞,而使用者沒有實現多簽機制(即錢包完全由使用者控制)時,駭客可以將自己授予Owner(擁有者)/Active(活動者)權限,或將使用者的Owner/Active權限轉移到自己的地址。這些行為通常被稱為惡意多簽,但這術語可以有廣泛的定義。實際上,這種情況可以根據使用者是否仍保留任何Owner/Active權限來進行分類:
多簽機制被利用
在下面描述的情境中,使用者的Owner/Active權限沒有被移除,而是駭客將自己的地址加入為授權的Owner/Active方。現在,該帳戶由用戶和駭客共同控制,閾值設定為2。用戶和駭客的地址各自擁有權重為1。儘管用戶擁有私鑰/助記詞並保留Owner/Active權限,他們仍然無法轉移資產。這是因為任何轉帳請求都需要使用者和駭客的批准,因為操作需要兩個簽章才能繼續進行。
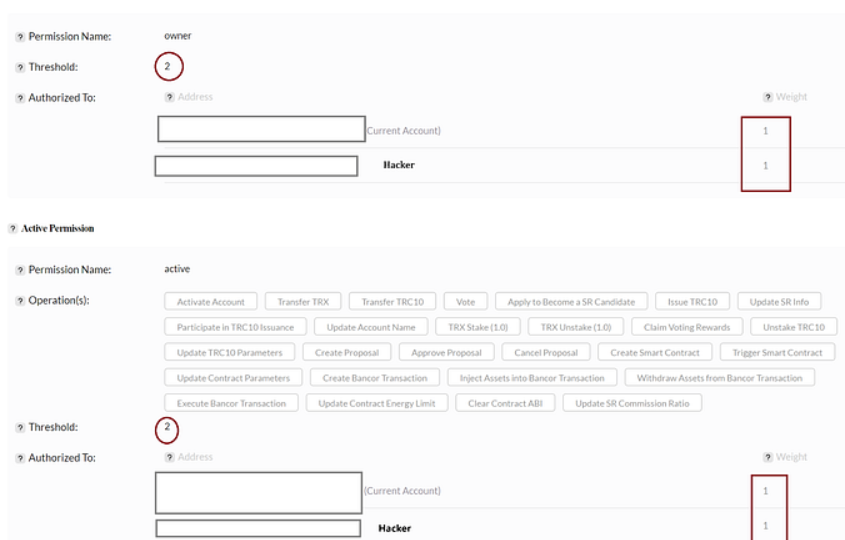
儘管從多簽錢包中轉移資產需要多個簽名,但向錢包中存入資金並不需要。如果用戶不定期檢查帳戶權限或最近沒有進行轉賬,他們可能不會注意到錢包權限的變化,從而導致長期損失。如果錢包中僅有少量資產,駭客可能會等待帳戶累積更多資產後再一次性竊取所有資金。
利用TRON的權限管理系統
在另一種情況下,駭客利用TRON的權限管理系統,將使用者的Owner(擁有者)/Active(活動者)權限直接轉移到駭客的位址,閾值仍設定為1。這項行為剝奪了使用者的Owner/Active權限,有效地移除了他們對帳戶的控制,包括「投票權」。儘管這在技術上不算惡意多簽,但通常被稱為惡意多簽。
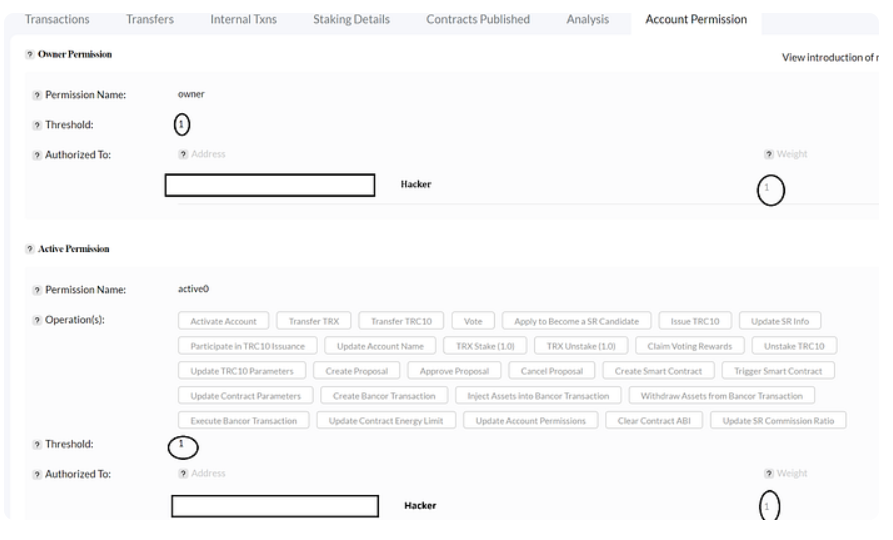
無論使用者是否保留任何Owner/Active權限,這兩種情況都會導致他們實際失去對帳戶的控制。駭客現在擁有最高權限,可以更改帳戶設定並轉移資產,導致合法所有者無法管理他們的錢包。
恶意多签攻击的途径
根據MistTrack的被盜資金報告,我們識別出幾種常見的惡意多簽攻擊原因。用戶應在以下情況下保持警惕:
下載假錢包:用戶可能透過點擊Telegram、Twitter或其他來源發送的虛假網站連結下載假錢包。這可能導致私鑰或助記詞洩露,從而引發惡意多簽攻擊。
在釣魚網站輸入私鑰:在提供能量卡、禮品卡或VPN等服務的釣魚網站上輸入私鑰或助記詞的用戶,可能會失去對錢包的控制。
OTC交易:在場外(OTC)交易過程中,駭客可能會截獲或以其他方式取得使用者的私鑰或權限,從而進行惡意多簽攻擊。
涉及私鑰的詐騙:詐騙者可能會提供一個私鑰,聲稱無法提取資產,並提供獎勵以獲取幫助。儘管相關錢包似乎有資金,但提取權限被配置到另一個地址,導致無法進行轉帳。
TRON上的釣魚連結:使用者可能點擊TRON上的釣魚連結並簽署惡意數據,從而導致惡意多簽設定。
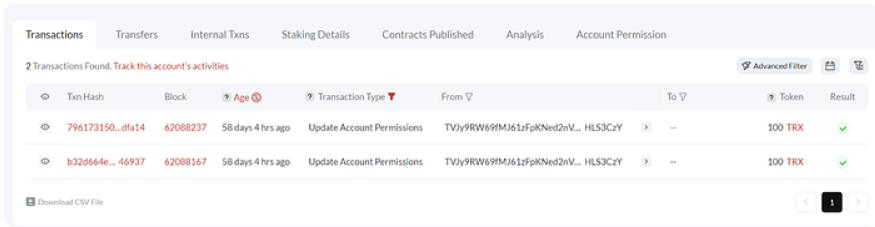
在本指南中,我們以TRON錢包為例,解釋了多簽機制、駭客如何進行惡意多簽攻擊及其常用手段。提供這些資訊都是為了更好的理解這種風險,幫助提高防範惡意多簽攻擊的能力。此外,有些用戶,特別是新手,可能會不小心將錢包配置為多簽,需要多個簽名才能進行轉帳。在這種情況下,使用者需要滿足多簽要求,或將Owner(擁有者)/Active(活動者)權限僅指派給一個位址,以恢復單簽設定。