3.2 億美元 Liquid 迷局:金鑰沒被攻破,錢怎麼就轉走了?
9 月初,比特幣側鏈 Liquid Network 曝出的安全事件,再次擊穿了業界對 「安全防線」 的固有認知。攻擊者利用 Elements 軟體的驗證漏洞,成功轉出約 4,000 枚 BTC,以事發時市價折合約 3.2 億美元。而最耐人尋味的細節在於:事件中相關的 PAK 金鑰與聯邦金鑰本身並未被攻破。
這就拋出了一個比 「被盜多少錢」 更本質的問題:當我們預設的 「終極防線」- 金鑰本身完好無損時,一筆不該發生的資產轉移,為什麼依然能夠層層穿透系統最終得逞?
在緊接著的兩個月裡,產業接連上演的另外兩起事件,讓這個問題的答案愈發清晰。 8 月,攻擊者利用 Cosmos EVM 的關鍵安全漏洞對多個網路發動攻擊,最終 6 個網路遭受實際損失,而該漏洞此前早已透過漏洞賞金計畫被上報;7 月,Triple-A 遭遇社會工程攻擊,攻擊者透過取得人員憑證入侵營運環境,轉出部分公司自有資產,但客戶資金因獨立存放信託而倖免於難。
三起事件,攻擊入口各不相同:程式碼漏洞、已知漏洞處置失當、人為社會工程。但它們共同指向一個被業界長期低估的安全真相:安全事件或許永遠無法徹底杜絕,但真正決定損失規模的,從來不是第一道防線有沒有被攻破,而是第一道防線失守之後,風險還能在系統裡走多遠。
一、安全的真正分水嶺:第一道門破了之後,還有幾道門?
一直以來,業界談論安全,總習慣聚焦 「前置防禦」:防火牆夠不夠厚、密鑰演算法夠不夠強、反釣魚系統夠不夠靈敏。我們總是問 “能不能防住攻擊”,卻很少追問另一個更現實的問題:如果防不住呢?
一個員工帳號被竊取,是否就能直接接觸到核心資產操作權限?一個線上營運環境被突破,是否意味著全部使用者資產直接暴露在風險之下?一次權限被繞過,是否就能一路暢通完成最終轉帳?
如果答案是肯定的,那麼系統任何一個微小的薄弱環節,都可能被攻擊者迅速放大為毀滅性損失。反之,如果在身分驗證、權限分配、關鍵操作、資產存放這每一個環節之間,都設定獨立的隔離帶與校驗機制,那麼哪怕某一道防線被突破,風險也會被鎖死在有限範圍內,很難演變成全面潰敗。
換句話說,衡量數位資產平台的真實安全能力,從來不是看它有沒有從未被攻破過的 “銅牆鐵壁”,而是看它有沒有 “層層設防、逐級熔斷” 的縱深防禦體系。第一道門守不住不可怕,可怕的是門後面一馬平川。
二、縱深防禦的本質:讓每一次突破都 “走不遠”
近期全球數位金融服務平台 BIT(原 Matrixport)發布的《BIT 信任白皮書》V2.0,恰好為此縱深防禦邏輯提供了一個可參考的樣本。如果沿著 「第一道防線失效後會發生什麼」 這個視角去解讀,會發現其安全體系的核心,從來不是依賴某一道單獨的防線,而是在身份、權限、操作、資產四個層面之間構建了多重隔離與校驗。
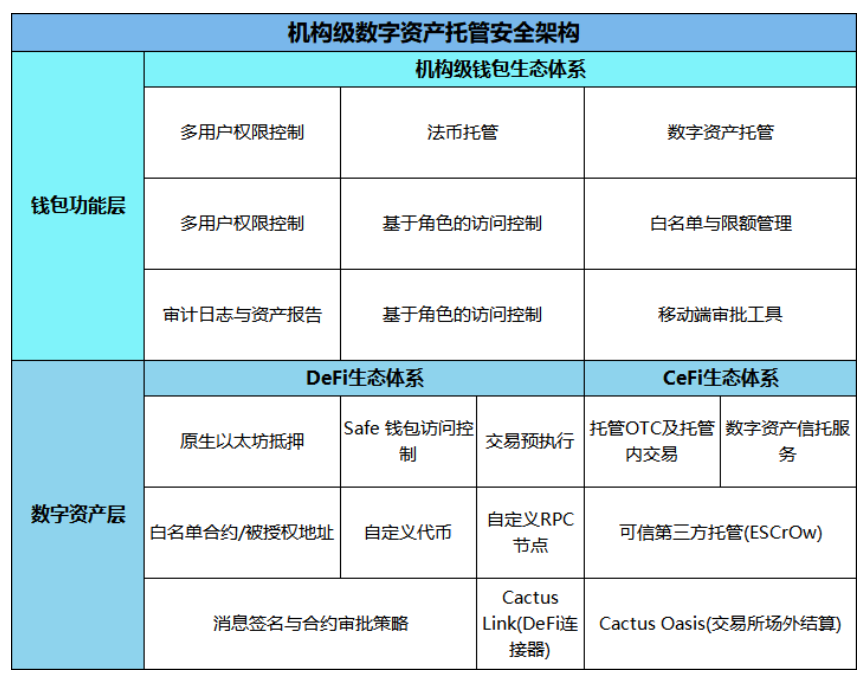
例如在權限層面,體系遵循最小權限原則,嚴格限制每位員工可接觸的系統範圍與操作邊界;而涉及資產轉移、帳戶安全配置、權限變更、交易指令產生與審核這類核心操作,則強制要求至少兩名授權人員共同參與才能執行。這套邏輯同樣延伸到了機構級託管場景,其 Cactus Custody 託管體系同樣採用多用戶權限控制、基於角色的存取控制、白名單與限額管理等分層機制,從制度上避免單點權限失控帶來的風險。
再例如在操作與資產層面,即便通過了身份驗證,後續的異常登錄、異常設備接入、異常提幣等行為也會被實時監控攔截;而在資產端,平台將絕大部分數位資產存放於冷錢包,進一步降低線上環境出現安全問題時核心資產的暴露程度。
把這些機制串連起來就會發現,整個安全系統的設計想法非常明確:
突破一個身份,不等於拿到全部權限;
拿到單項權限,不等於能獨立完成關鍵操作;
透過身分校驗,不等於後續行為不受持續風控;
線上環境出問題,不等於核心資產全部暴露。
這一個個 “不等於”,才是縱深防禦的真正內核。它不承諾百分之百防住所有攻擊,但它承諾:任何一次單點突破,都會被下一道防線攔住,不會直接直通核心資產。業界很多安全差距,就藏在這第一道門失守之後的空白地帶。
三、比技術更重要的:誰有權利按下 「停止鍵」?
但僅有技術層面的多層防線,遠遠不夠。 Cosmos EVM 事件最值得反思的地方就在這裡:相關漏洞其實早已透過漏洞賞金計畫被提交,但在當時的評估中,被判定為不會對現有生產網路的資金安全造成損失,最終沒能得到及時修復。
這暴露了業界一個普遍存在的隱形漏洞:發現風險,不等於風險被正確評估,更不等於風險被及時處置。
一個漏洞被上報後,由誰來判定它的嚴重等級?當安全團隊的風險判斷與業務上線的進度產生衝突時,誰擁有最終的決定權?安全部門究竟是業務的 “配合部門”,還是擁有一票否決權的 “守門人”?
這個問題的答案,往往比任何安全技術都更能決定防線的實際效力。 《BIT 信任白皮書》V2.0 中明確提到,當產品方案、系統架構、上線變更等存在重大安全風險,或是不符合安全基線與合規要求時,安全團隊擁有直接的 “一票否決權”,可以暫停相關業務活動,要求整改並經重新審核通過後方可繼續推進。
這項機制的價值,遠不止多了一道審批流程。它真正回答了一個非常現實的問題:當風險真的出現時,有沒有人能真正站出來說 “不”。對任何一個安全體係而言,發現問題的能力固然重要,但讓安全判斷能真正約束業務決策,才是防線不致於淪為紙面製度的關鍵。很多平台的安全事故,本質上都不是技術不行,而是安全在業務面前讓了腳步。
四、當業務走向綜合,安全也必須跳脫 “錢包思維”
隨著數位金融產業的發展,今天的平台早已不再是單純的數位資產交易場所。當業務同時涵蓋數位資產、美股、RWA(現實資產代幣化)等多元品類,連結不同的金融基礎設施時,安全問題也早已超出了 「錢包裡的幣安不安全」 的範疇。
資產由誰託管、經過哪些清算機構、在哪個監管框架下運作、有沒有獨立第三方審計…… 這些全鏈路的環節,共同構成了用戶面臨的整體風險。也因此,《BIT 信任白皮書》V2.0 並沒有隻停留在技術風控層面,而是進一步披露了不同業務主體對應的監管資格、審計安排與獨立驗證機制,讓外界可以清楚地追溯:每一項業務分別由誰負責、受誰驗證、哪些機制可以被獨立監管。
以其美股業務為例,證券業務由 Matrix Gelephu Pte. Ltd. 經營並接受 GFSO 監管,同時對接美國持牌金融機構及對應的清算、存管基礎設施。對一般使用者而言,這些看似複雜的架構安排,最終都可以回歸到幾個最簡單的問題:我的資產是誰手中?經過了哪些環節?每個環節的機構合不合法、不受管制?這些資訊我能不能查到、能不能驗證?
這正是 “可驗證性” 的核心意義:安全從來不能只靠平台自己說 “我很安全”,更要讓用戶和外界能夠通過公開信息、獨立審計、監管資質去交叉驗證。當信任建立在可驗證的機制之上,而不是建立在品牌口號之上,它才是紮實的。